Domain kabelfernsehanlage.de kaufen?
Wir ziehen mit dem Projekt
kabelfernsehanlage.de um.
Sind Sie am Kauf der Domain
kabelfernsehanlage.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kabelfernsehanlage.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Donner, Jochen: E-MTB: Wartung, Pflege & ReparaturE-MTB: Wartung, Pflege & Reparatur , Sitzposition, Motor, Schaltung, Bremsen, Federung, Laufräder , Befestigungs- & Spanngurte > Transportsysteme , Auflage: Nachdruck, Erscheinungsjahr: 20180319, Produktform: Kartoniert, Autoren: Donner, Jochen~Simon, Daniel, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 143, Abbildungen: 200 farbige Fotos, Keyword: elektrofahrrad; e mountainbike; e mtb; e bike mountainbike; e bike mtb; elektrorad; mtb e bike; elektrovelo; mountain e bike; e mountain bike, Fachschema: E-Bike - Pedelec~Fahrrad / Mountain-Bike~Mountain-Bike~Fahrrad - Rad~Velociped~Fahrzeug - Fahrzeugbau - Fahrzeugtechnik, Fachkategorie: Fahrräder und nicht-motorisierte Verkehrsmittel: Ratgeber, Sachbuch (Wartung)~Radfahren: Allgemein und Touring~Motorsport, Radsport, Vehikelsport, Thema: Orientieren, Warengruppe: HC/Fahrrad, Fachkategorie: Wartung und Instandhaltung von Fahrzeugen und Handbuch, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing, Länge: 241, Breite: 166, Höhe: 12, Gewicht: 415, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWAKEI (SK), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 176062622,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Coombs, Matthew: BMW R 1200. Wartung und ReparaturBMW R 1200. Wartung und Reparatur , Vierventil-Boxer mit Wasserkühlung , Transportsysteme > Autoteile & Zubehör , Erscheinungsjahr: 20170320, Produktform: Kartoniert, Autoren: Coombs, Matthew, Seitenzahl/Blattzahl: 304, Abbildungen: 1000 schwarz-weiße und 100 farbige Fotos, Keyword: bmw motorrad reparatur; bmw r 1200 reparatur; bmw r 1200 selbst reparieren; bmw r 1200 stromlaufpläne; bmw r 1200 wartung, Fachschema: Auto / Ratgeber~Motorrad / Reparaturanleitungen, Technik, Tuning, Fachkategorie: Wartung und Instandhaltung von Fahrzeugen und Handbuch~Motorräder: Ratgeber, Sachbuch, Thema: Verstehen, Warengruppe: HC/Auto/Motorrad/Moped, Fachkategorie: Autos: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing, Länge: 273, Breite: 212, Höhe: 20, Gewicht: 767, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Vorteile bietet ein Antennenverstärker bei der Signalverstärkung und Verbesserung der Bildqualität?
Ein Antennenverstärker kann das Signal verstärken, um eine bessere Empfangsqualität zu gewährleisten. Dadurch können Störungen und Interferenzen reduziert werden. Eine verbesserte Bildqualität und ein stabileres Signal sind die Hauptvorteile eines Antennenverstärkers. **
-
Wie funktioniert die Bedienung und Wartung einer Baumaschine?
Die Bedienung einer Baumaschine erfolgt durch geschultes Personal, das die Maschine über Hebel, Knöpfe und Steuerungen steuert. Die Wartung umfasst regelmäßige Inspektionen, Ölwechsel, Schmierung und Austausch von Verschleißteilen, um die einwandfreie Funktionsfähigkeit der Maschine sicherzustellen. Es ist wichtig, die Bedienungsanleitung zu beachten und bei Problemen einen Fachmann hinzuzuziehen. **


Wie funktioniert die Bedienung und Wartung einer Baumaschine?
Die Bedienung einer Baumaschine erfolgt durch geschultes Personal, das die Maschine über Hebel, Knöpfe und Steuerungen steuert. Die Wartung umfasst regelmäßige Inspektionen, Ölwechsel, Schmierung und Austausch von Verschleißteilen, um die Funktionsfähigkeit und Sicherheit der Maschine zu gewährleisten. Bei Problemen oder Defekten sollte sofort ein Fachmann hinzugezogen werden, um eine schnelle Reparatur sicherzustellen. **
Wie funktioniert die Bedienung und Wartung eines Kopiergeräts?
Die Bedienung eines Kopiergeräts erfolgt in der Regel über ein Bedienfeld mit Tasten oder Touchscreen. Der Benutzer legt das zu kopierende Dokument auf die Glasplatte oder in den automatischen Einzug, wählt die gewünschte Anzahl an Kopien und startet den Kopiervorgang. Zur Wartung gehört das regelmäßige Reinigen der Glasplatte, das Austauschen von Toner und Papier sowie die Überprüfung und Reinigung der Rollen und Sensoren. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
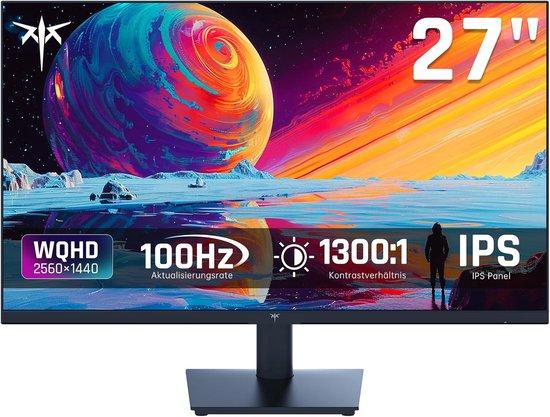
27 Zoll Monitor für optimale BildqualitätDieser 27-Zoll-Monitor bietet eine hervorragende Bildqualität und ist perfekt für Zuhause und im Büro. Mit einem scharfen Bild und lebendigen Farben können Sie ein immersives Seherlebnis genießen, egal ob Sie Gamet sind, Filme ansehen oder an Ihren Arbeitsprojekten arbeiten. Dieser Monitor ist einfach zu verbinden und für verschiedene Geräte geeignet. Mit diesem hochwertigen 27-Zoll-Monitor verbessern Sie Ihre Produktivität und das Sehvergnügen.312,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Donner, Jochen: E-MTB: Wartung, Pflege & ReparaturE-MTB: Wartung, Pflege & Reparatur , Sitzposition, Motor, Schaltung, Bremsen, Federung, Laufräder , Befestigungs- & Spanngurte > Transportsysteme , Auflage: Nachdruck, Erscheinungsjahr: 20180319, Produktform: Kartoniert, Autoren: Donner, Jochen~Simon, Daniel, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 143, Abbildungen: 200 farbige Fotos, Keyword: elektrofahrrad; e mountainbike; e mtb; e bike mountainbike; e bike mtb; elektrorad; mtb e bike; elektrovelo; mountain e bike; e mountain bike, Fachschema: E-Bike - Pedelec~Fahrrad / Mountain-Bike~Mountain-Bike~Fahrrad - Rad~Velociped~Fahrzeug - Fahrzeugbau - Fahrzeugtechnik, Fachkategorie: Fahrräder und nicht-motorisierte Verkehrsmittel: Ratgeber, Sachbuch (Wartung)~Radfahren: Allgemein und Touring~Motorsport, Radsport, Vehikelsport, Thema: Orientieren, Warengruppe: HC/Fahrrad, Fachkategorie: Wartung und Instandhaltung von Fahrzeugen und Handbuch, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing, Länge: 241, Breite: 166, Höhe: 12, Gewicht: 415, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWAKEI (SK), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 176062622,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Coombs, Matthew: BMW R 1200. Wartung und ReparaturBMW R 1200. Wartung und Reparatur , Vierventil-Boxer mit Wasserkühlung , Transportsysteme > Autoteile & Zubehör , Erscheinungsjahr: 20170320, Produktform: Kartoniert, Autoren: Coombs, Matthew, Seitenzahl/Blattzahl: 304, Abbildungen: 1000 schwarz-weiße und 100 farbige Fotos, Keyword: bmw motorrad reparatur; bmw r 1200 reparatur; bmw r 1200 selbst reparieren; bmw r 1200 stromlaufpläne; bmw r 1200 wartung, Fachschema: Auto / Ratgeber~Motorrad / Reparaturanleitungen, Technik, Tuning, Fachkategorie: Wartung und Instandhaltung von Fahrzeugen und Handbuch~Motorräder: Ratgeber, Sachbuch, Thema: Verstehen, Warengruppe: HC/Auto/Motorrad/Moped, Fachkategorie: Autos: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing, Länge: 273, Breite: 212, Höhe: 20, Gewicht: 767, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: SLOWENIEN (SI), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Vorteile bietet ein Antennenverstärker bei der Signalverstärkung und Verbesserung der Bildqualität?
Ein Antennenverstärker kann das Signal verstärken, um eine bessere Empfangsqualität zu gewährleisten. Dadurch können Störungen und Interferenzen reduziert werden. Eine verbesserte Bildqualität und ein stabileres Signal sind die Hauptvorteile eines Antennenverstärkers. **
-
Wie funktioniert die Bedienung und Wartung einer Baumaschine?
Die Bedienung einer Baumaschine erfolgt durch geschultes Personal, das die Maschine über Hebel, Knöpfe und Steuerungen steuert. Die Wartung umfasst regelmäßige Inspektionen, Ölwechsel, Schmierung und Austausch von Verschleißteilen, um die einwandfreie Funktionsfähigkeit der Maschine sicherzustellen. Es ist wichtig, die Bedienungsanleitung zu beachten und bei Problemen einen Fachmann hinzuzuziehen. **
-
Wie funktioniert die Bedienung und Wartung einer Baumaschine?
Die Bedienung einer Baumaschine erfolgt durch geschultes Personal, das die Maschine über Hebel, Knöpfe und Steuerungen steuert. Die Wartung umfasst regelmäßige Inspektionen, Ölwechsel, Schmierung und Austausch von Verschleißteilen, um die Funktionsfähigkeit und Sicherheit der Maschine zu gewährleisten. Bei Problemen oder Defekten sollte sofort ein Fachmann hinzugezogen werden, um eine schnelle Reparatur sicherzustellen. **
-
Wie funktioniert die Bedienung und Wartung eines Kopiergeräts?
Die Bedienung eines Kopiergeräts erfolgt in der Regel über ein Bedienfeld mit Tasten oder Touchscreen. Der Benutzer legt das zu kopierende Dokument auf die Glasplatte oder in den automatischen Einzug, wählt die gewünschte Anzahl an Kopien und startet den Kopiervorgang. Zur Wartung gehört das regelmäßige Reinigen der Glasplatte, das Austauschen von Toner und Papier sowie die Überprüfung und Reinigung der Rollen und Sensoren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.